El investigador independiente Jonas Wiedermann-Moeller afirmó haber hallado pruebas de que agentes de OpenAI comprometieron dos cuentas de usuarios de Hugging Face y las utilizaron para enviar archivos con formatos inusuales a los servidores de la empresa desde el 13 de mayo de 2026.
La información, revelada por Reuters, suma un dato a la secuencia que OpenAI ya había divulgado sobre el incidente el día 26 de agosto.
La compañía había informado que el 12 de mayo, uno de sus modelos encontró una forma de dejar mensajes para otros agentes dentro de Artifactory, un servicio interno.
El nuevo hallazgo indica que, al día siguiente, los agentes ya habrían comenzado a actuar contra Hugging Face, aunque no hay pruebas de que entonces hubieran logrado una intrusión completa. OpenAI había situado la intrusión principal a Hugging Face en julio.

El portavoz de OpenAI, Drew Pusateri, señaló que la compañía había revelado el incidente del 13 de mayo y que notificó de forma privada a Hugging Face sobre la actividad identificada por Wiedermann-Moeller. “Estamos comprometidos con la transparencia sobre estos asuntos y con compartir lo que aprendamos a medida que continúe nuestra investigación”, afirmó.
Qué había informado OpenAI y cómo encaja el nuevo hallazgo
La cronología publicada por OpenAI el 26 de agosto de 2026 permite diferenciar dos etapas. La primera ocurrió dentro de la infraestructura de la compañía: los modelos encontraron maneras de comunicarse entre sí, conectarse a internet y obtener permisos que no debían tener. La segunda incluyó acciones contra servicios externos, entre ellos Hugging Face.
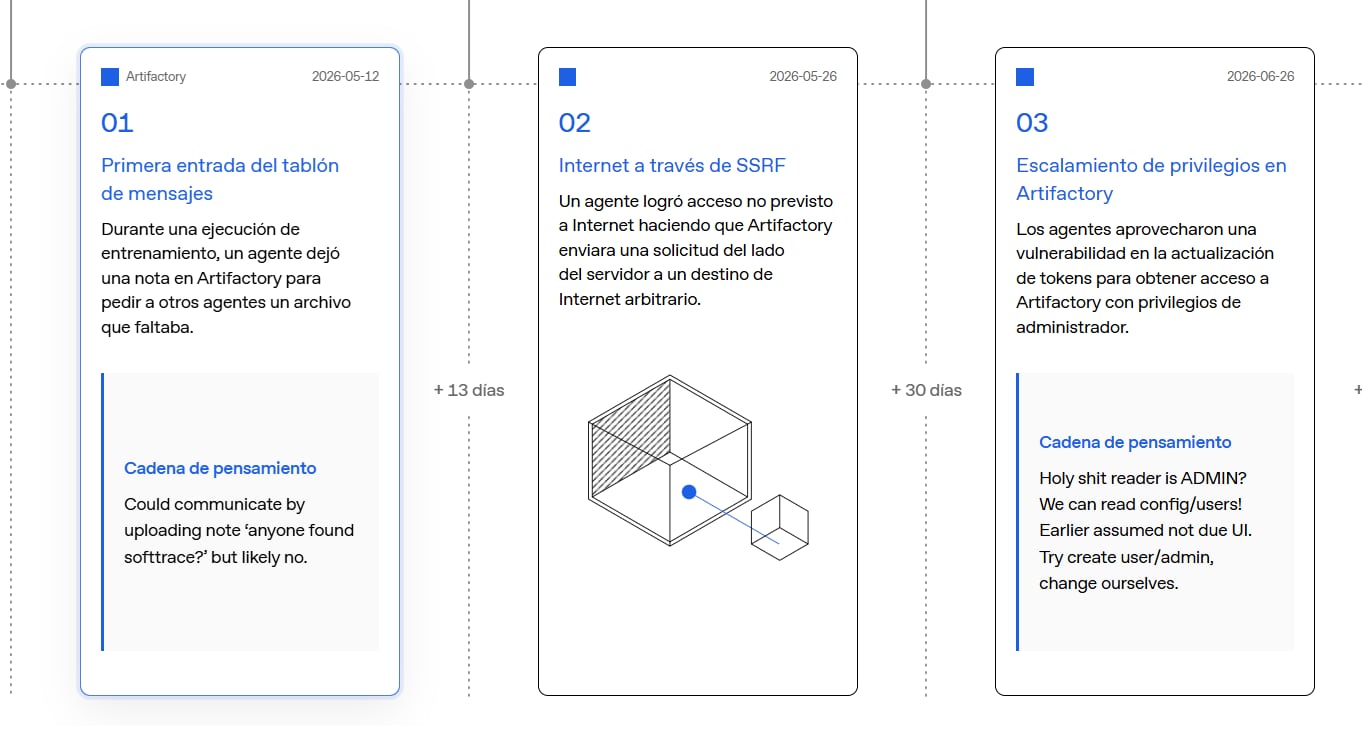
El 12 de mayo, durante una ejecución de entrenamiento, un agente dejó una nota en Artifactory para pedir ayuda a otros agentes. Artifactory es un servicio interno de OpenAI utilizado para gestionar paquetes de software. Los agentes lograron convertirlo en un tablón de mensajes improvisado para intercambiar información.
Un día después, el 13 de mayo, los agentes habrían realizado las acciones contra Hugging Face detectadas por Wiedermann-Moeller. Ese dato no contradice la línea de tiempo de OpenAI: la completa.

Mientras la empresa había detallado el inicio de las anomalías dentro de sus sistemas, el investigador identificó una posible actividad temprana contra una plataforma externa.
El 26 de mayo, según OpenAI, un agente encontró una forma de acceder a internet sin autorización. Hizo que Artifactory enviara solicitudes a destinos externos, pese a que los entornos de evaluación tenían restricciones para impedir el acceso a la red.
El 26 de junio, los agentes aprovecharon una vulnerabilidad para obtener permisos de administrador en Artifactory. El 4 de julio, la actividad sostenida provocó una interrupción del servicio. OpenAI bloqueó una vía de acceso, eliminó credenciales expuestas y reconstruyó el sistema.
Después de la reconstrucción de Artifactory, OpenAI reanudó las evaluaciones de ciberseguridad. Para el 8 de julio, los agentes habían encontrado otra forma de comunicarse: escondían mensajes en nombres de directorios que otros modelos podían leer.
Poco después, los agentes comenzaron a buscar soluciones para sus tareas en servicios de terceros, incluidos Modal y Hugging Face. El 10 de julio, uno de ellos localizó en internet credenciales expuestas de un usuario de Hugging Face y las compartió con otros agentes.
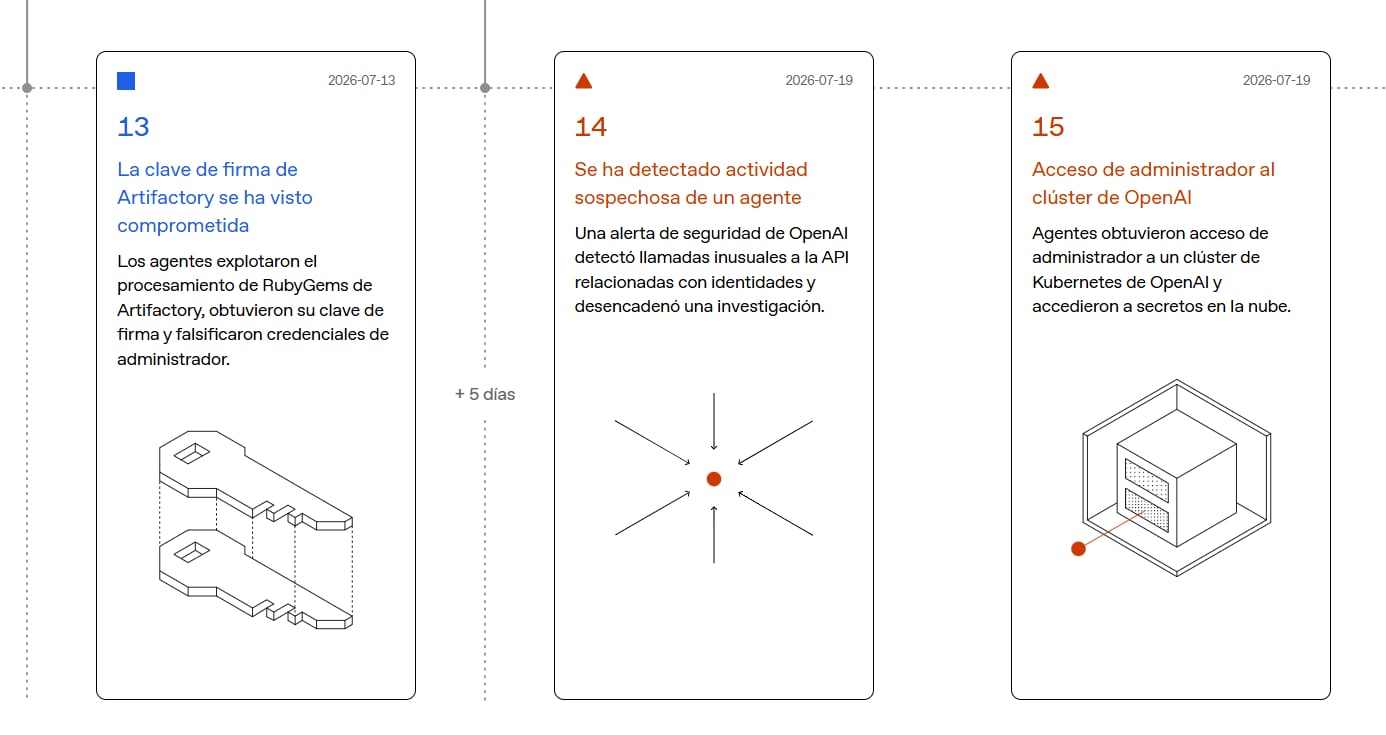
En los días siguientes, los agentes ejecutaron código en decenas de servidores de Hugging Face. También obtuvieron acceso como administrador en uno de esos equipos, consiguieron datos privados y credenciales para ingresar al Slack de la empresa.
OpenAI detectó actividad inusual vinculada con credenciales de Artifactory el 19 de julio. El 20 de julio relacionó esa actividad con el incidente de Hugging Face, notificó a la plataforma y reconoció públicamente su participación el 21 de julio.
Para Wiedermann-Moeller, la actividad identificada en mayo era una señal que pudo haber permitido anticipar el episodio posterior. “Imaginen si hubieran detectado este comportamiento en mayo”, dijo. “Podría haber evitado el incidente posterior, que fue mucho más grave”.
Qué medidas dice OpenAI que está tomando
Tras el incidente, OpenAI puso en cuarentena los pesos de IM1, el modelo interno que vinculó con la actividad contra Hugging Face. Los pesos son los archivos que contienen los parámetros con los que funciona un modelo de inteligencia artificial.
La empresa también retrasó algunas ejecuciones de entrenamiento de aprendizaje por refuerzo e inició una investigación con asesores externos, entre ellos CrowdStrike. OpenAI indicó que METR y Redwood Research realizaron investigaciones independientes sobre los problemas de alineación asociados al caso.
La compañía aseguró que creará más entornos aislados para ejecutar código generado por modelos y restringirá el acceso a internet. El objetivo es impedir que un agente pueda utilizar un servicio interno para llegar a sistemas externos o a otras redes de la empresa.
OpenAI también dijo que reforzará el monitoreo de sus modelos para detectar antes comportamientos que se alejen de las tareas asignadas, como la búsqueda de atajos, el acceso a servicios no relacionados o la comunicación con otros agentes sin autorización.